Vulnerabilidad no es riesgo: la perspectiva del arquitecto de seguridad
Una reflexión sobre cómo transformar la gestión de vulnerabilidades para proteger lo que realmente importa al negocio.
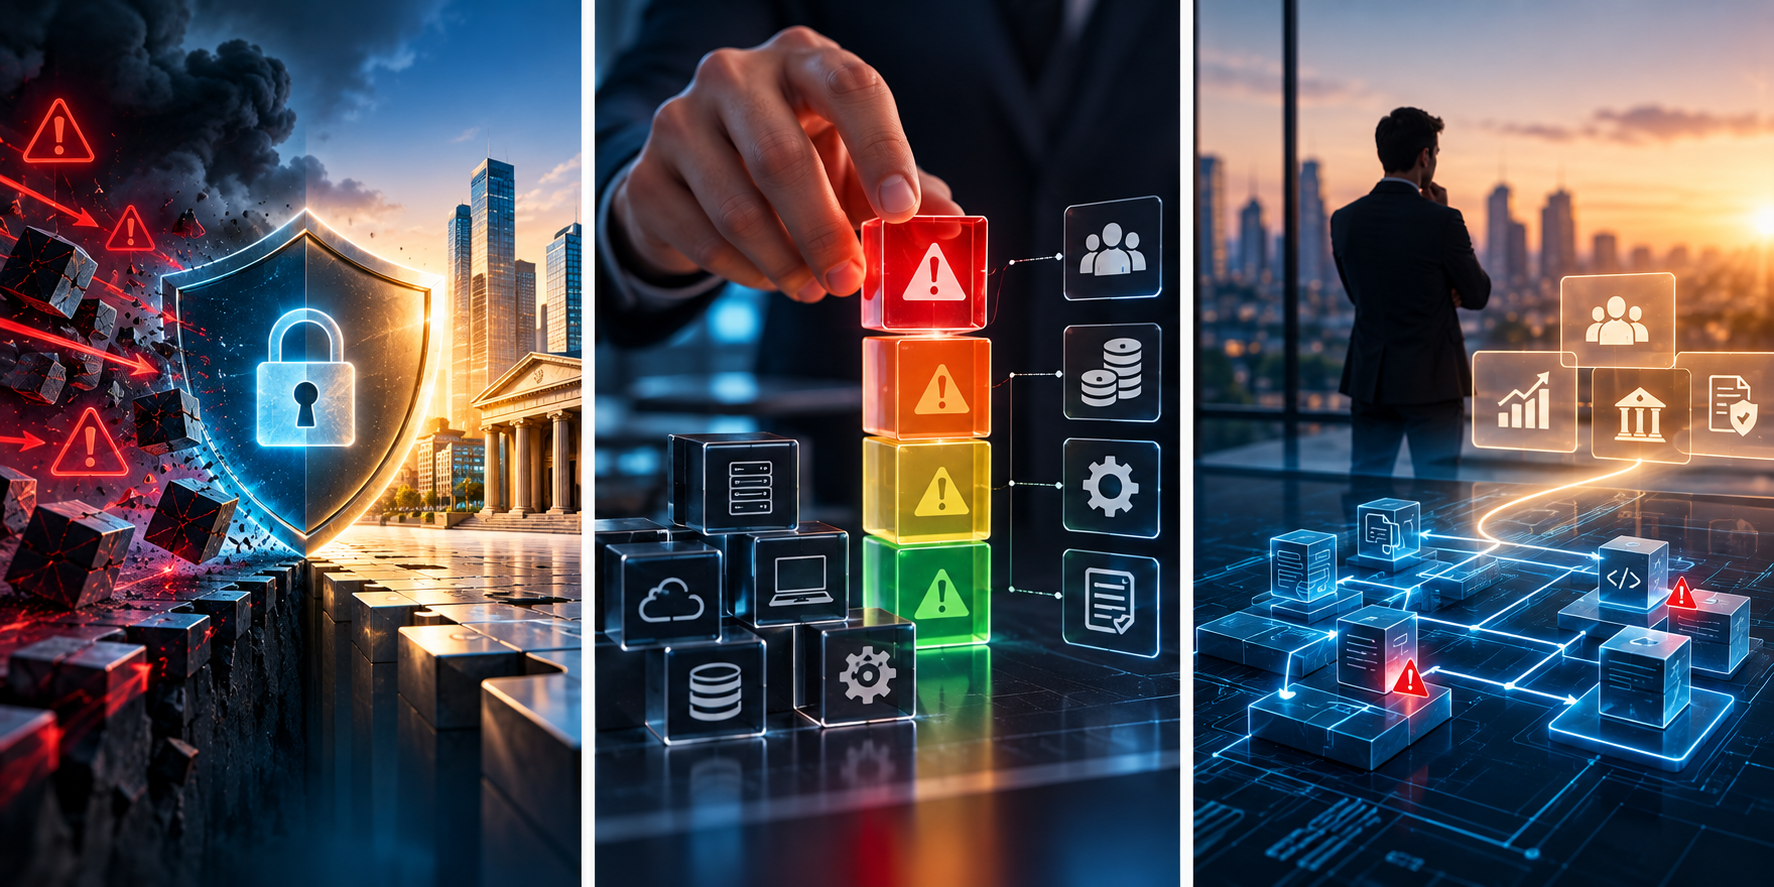
La vulnerabilidad no es el riesgo: El mapa que un CISO necesita antes de priorizar
Una lista de hallazgos técnicos no revela qué puede detener al negocio. La prioridad correcta nace al conectar procesos, aplicaciones, activos y dependencias con impacto, costo y responsabilidad ejecutiva.
El reto del liderazgo en la era de la IA: más criterio, más humanidad
La inteligencia artificial amplía nuestra capacidad de analizar y decidir, pero el liderazgo sigue requiriendo criterio, ética, confianza y relaciones humanas.
De la visibilidad al gobierno: cuando la gestión de activos se vuelve accionable
Una continuación práctica sobre cómo combinar descubrimiento, inventario, políticas y automatización para mejorar la operación y la ciberseguridad.
La gestión de activos de TI: el punto de partida para reducir el caos
Una reflexión inicial sobre por qué conocer, verificar y sostener la información de los activos es fundamental para la operación y la ciberseguridad.
Diseñar confianza digital: una presentación y un nuevo desafío
Una mirada a mi trayectoria en arquitectura de ciberseguridad y al siguiente paso hacia el liderazgo estratégico.